Tenable
Actúa sobre los hallazgos de vulnerabilidades dentro de un workflow.
Suma acciones de Tenable a tus workflows de InvGate Service Management
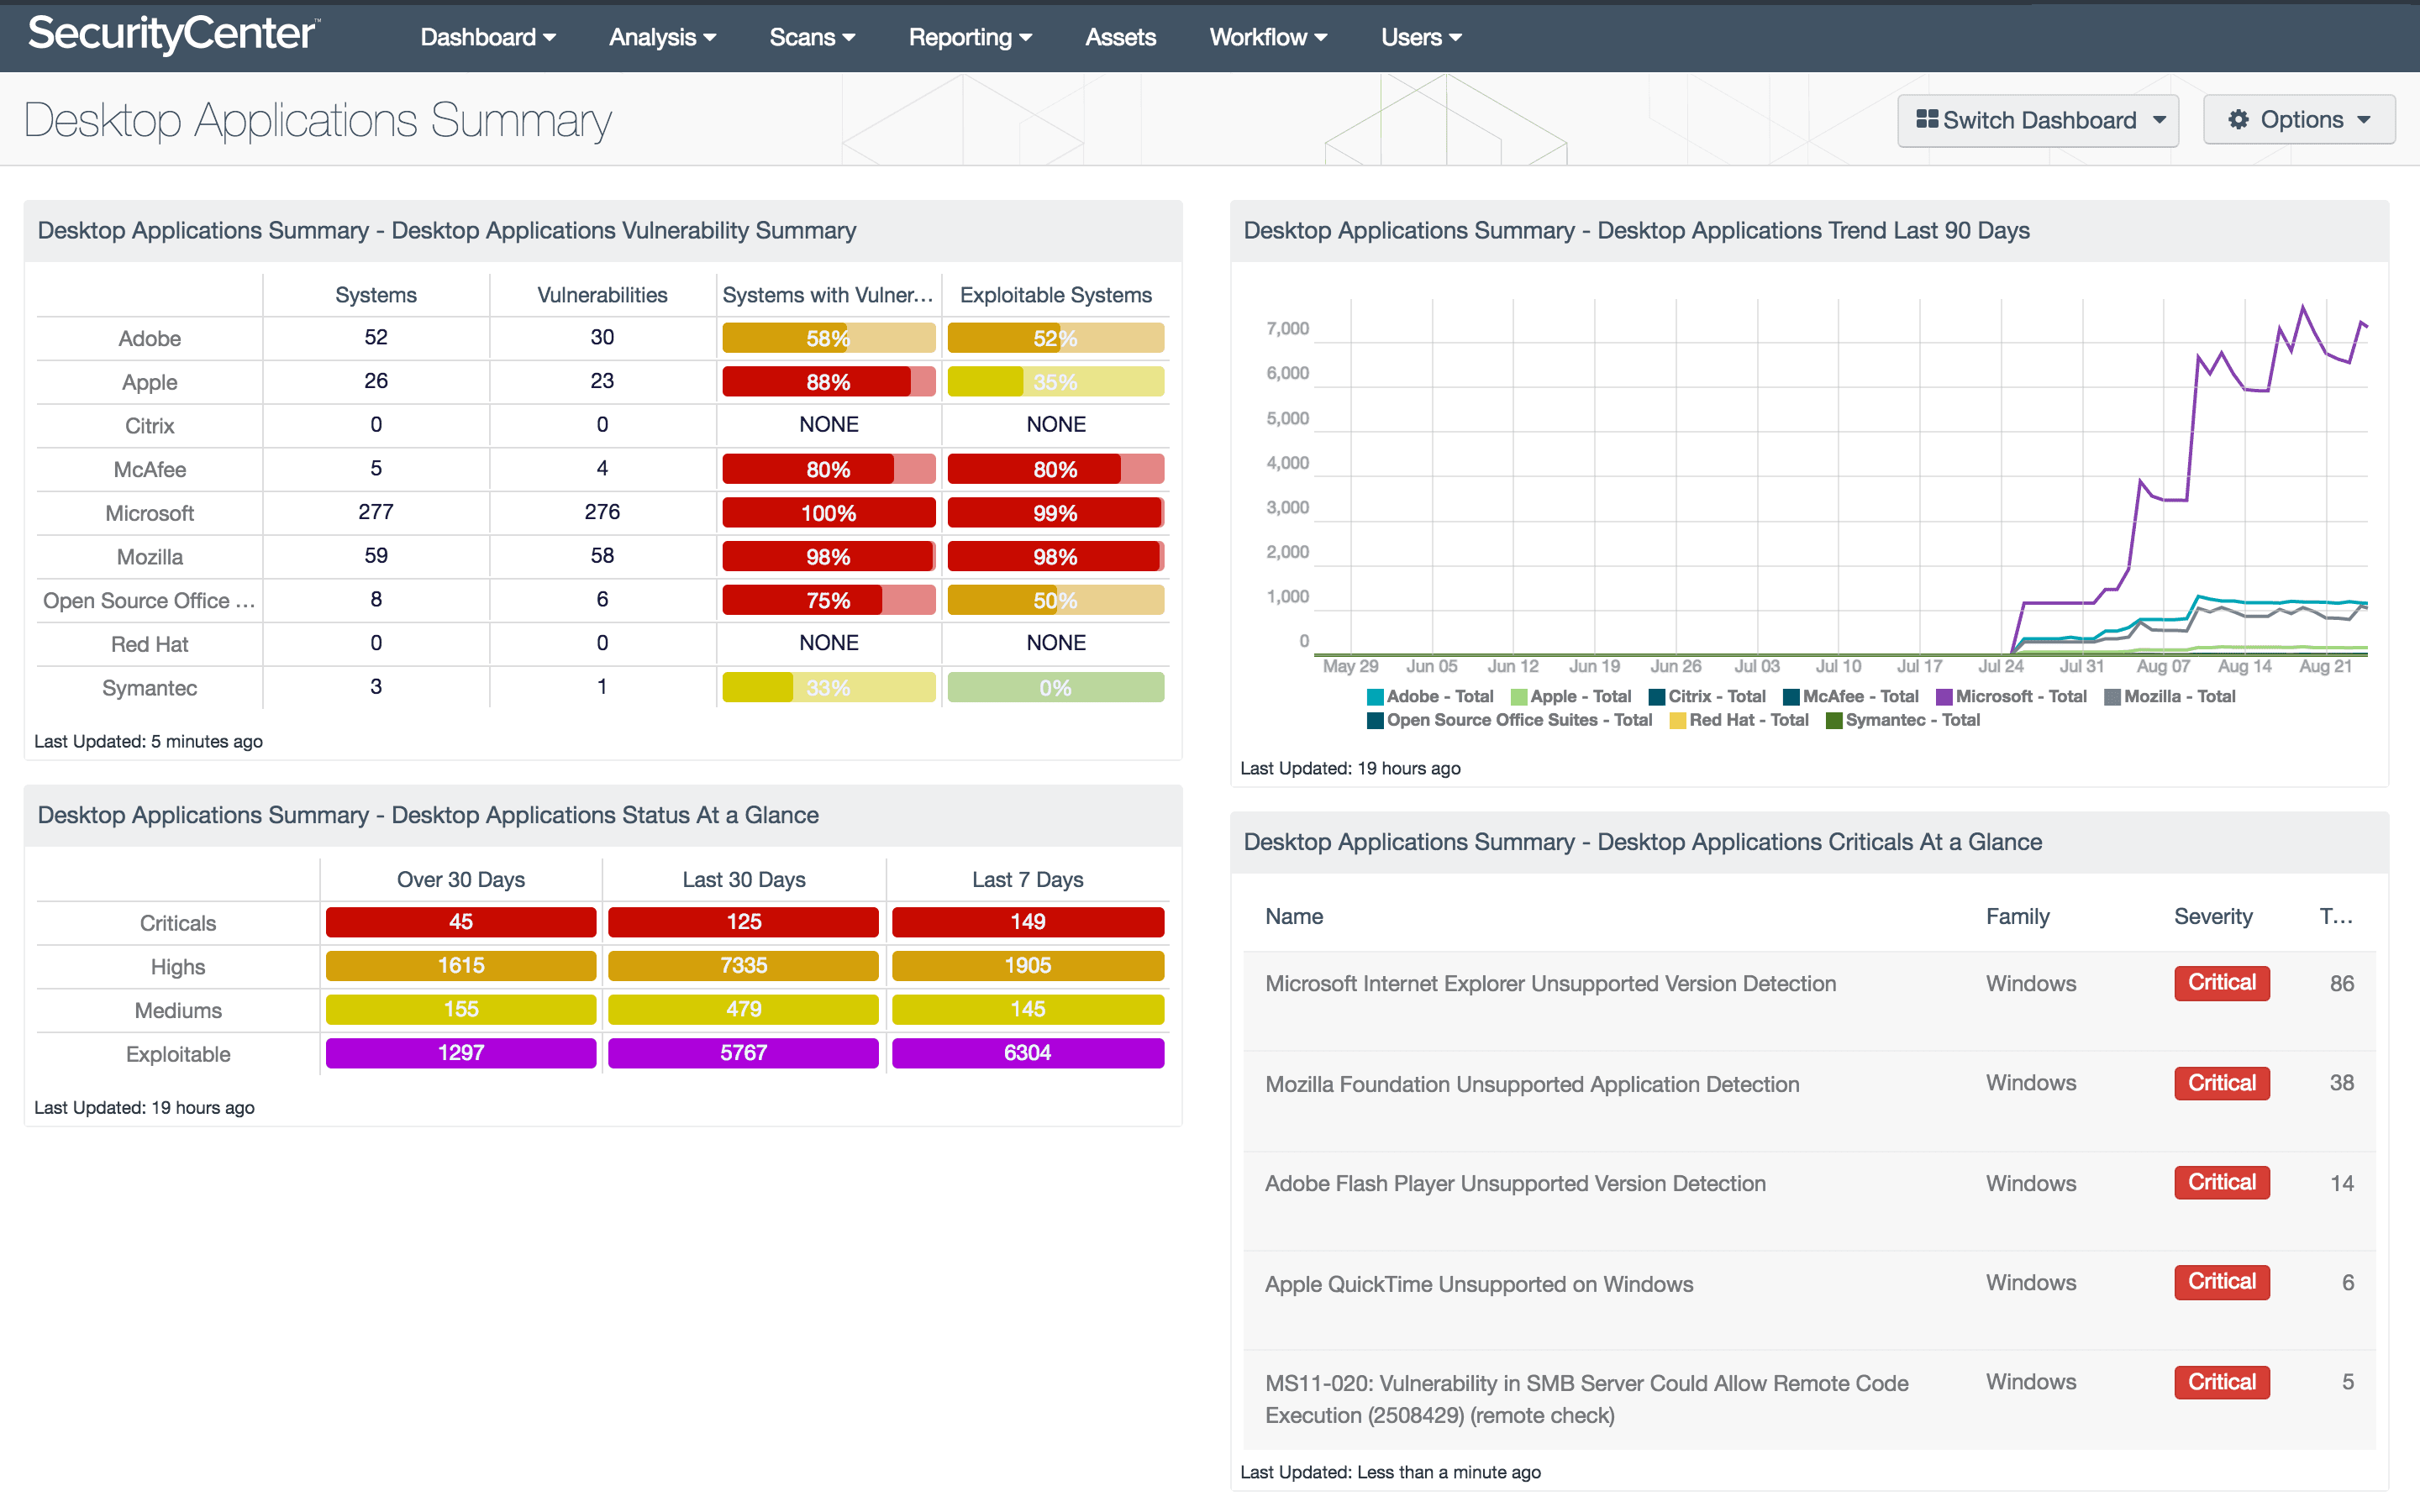
El conector de acciones nativo de Tenable lee datos de gestión de vulnerabilidades como un paso del workflow: escaneos y sus resultados, activos y el detalle de cada vulnerabilidad. Todas las acciones son de lectura, por lo que el conector lleva los hallazgos de seguridad al proceso sin actuar dentro de Tenable.
Por qué conectar Tenable a tus workflows
Los datos de vulnerabilidades sirven recién cuando alguien actúa sobre ellos, y el paso del escáner a la mesa de servicio suele ser manual: una exportación, una planilla, una tanda de tickets creados a mano. Leer los hallazgos dentro de un workflow cierra ese hueco. El proceso puede abrir el trabajo de remediación desde el propio escaneo, adjuntar el detalle de la vulnerabilidad al ticket que toma el ingeniero y ramificar según la severidad.
Beneficios de integrar InvGate Service Management con Tenable
Las acciones de Tenable están en la sección Integrations del editor de workflows y están disponibles en los planes Pro y superiores. Todas las acciones son de solo lectura, por lo que el conector no puede alterar tu configuración ni tus escaneos de Tenable.
Remediación que parte del hallazgo
Los workflows leen los resultados de los escaneos directamente, así que el trabajo de seguridad se genera desde los datos y no desde una lista exportada que alguien procesa a mano.
El contexto que el ingeniero necesita
El detalle de la vulnerabilidad llega al ticket, así que quien lo toma no tiene que ir a Tenable para entender qué está corrigiendo.
Solo lectura
Cada acción es una consulta. El conector usa los hallazgos sin tocar tus escaneos, políticas ni registros de activos en Tenable.
Prueba InvGate como tu solución ITSM e ITAM
Pruébalo 30 días sin costo - No precisa tarjeta de crédito
Precios claros
Sin sorpresas ni cargos ocultos: solo precios claros que se adaptan a tus necesidades.
Migración sencilla
Nuestro equipo garantiza que tu transición a InvGate sea rápida, fluida y sin complicaciones.